L'histoire de Panasonic, qui a commencé avec la douille à deux voies de Konosuke Matsushita et s'est transformée en un fabricant de batteries automobiles soutenant Tesla.
L'histoire de Google, du PageRank au Transformer
Le parcours de l'empire des réseaux sociaux au métavers et à l'IA
L'histoire de Microsoft, de Windows à Azure, jusqu'au partenariat avec OpenAI
L'histoire d'Amazon, qui a conquis l'e-commerce et le cloud AWS
Modèles d'implémentation de micro-frontends pour diviser les monolithes front-end complexes et améliorer l'autonomie des équipes.
Conception orientée événements qui réduit le couplage entre les systèmes grâce à la communication asynchrone, et le rôle des courtiers de messages.
Apprendre les concepts et les méthodes d'implémentation de l'architecture Zero Trust à travers BeyondCorp de Google.
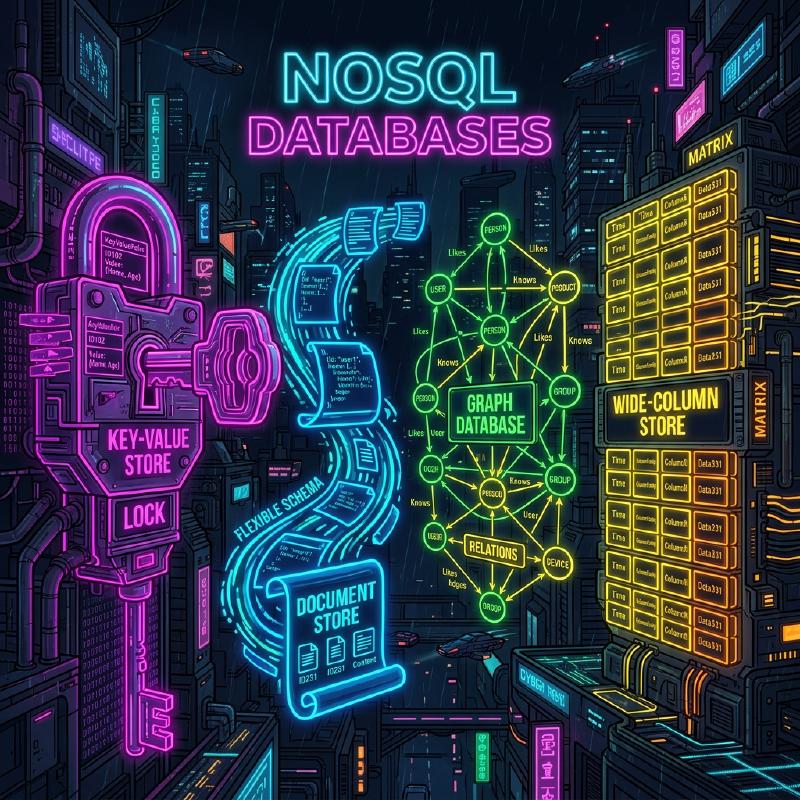
Un guide pour comprendre les divers modèles de données des bases de données NoSQL et faire le meilleur choix en fonction de votre cas d'usage.
Clés symétriques et publiques, RSA, courbes elliptiques, hachage, signatures et PKI : rôles et conditions, avec formules et exemples Python.
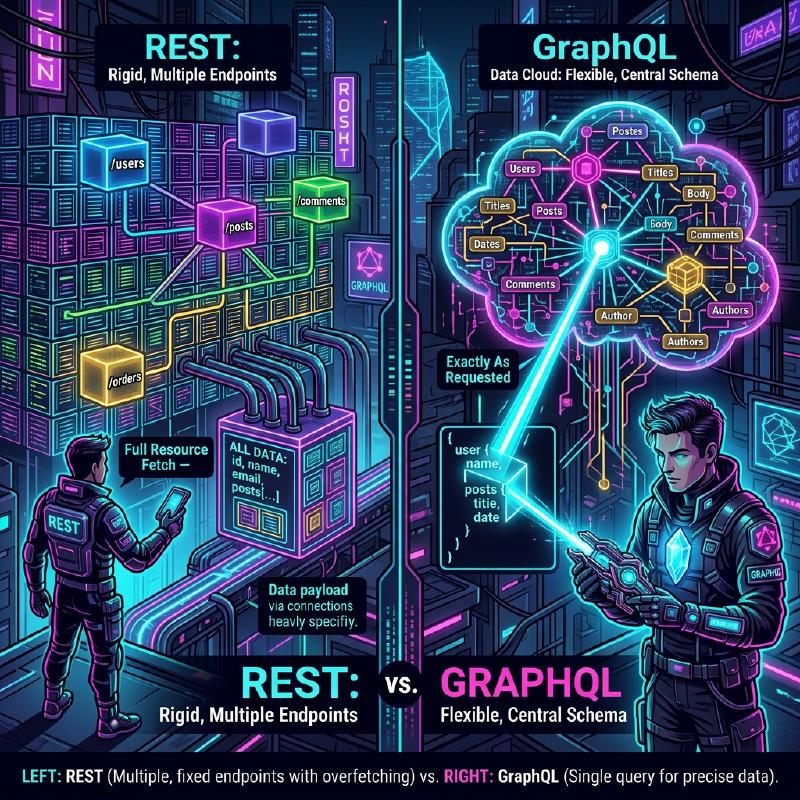
Les limites des API REST et le développement front-end flexible et au typage sûr apporté par GraphQL.
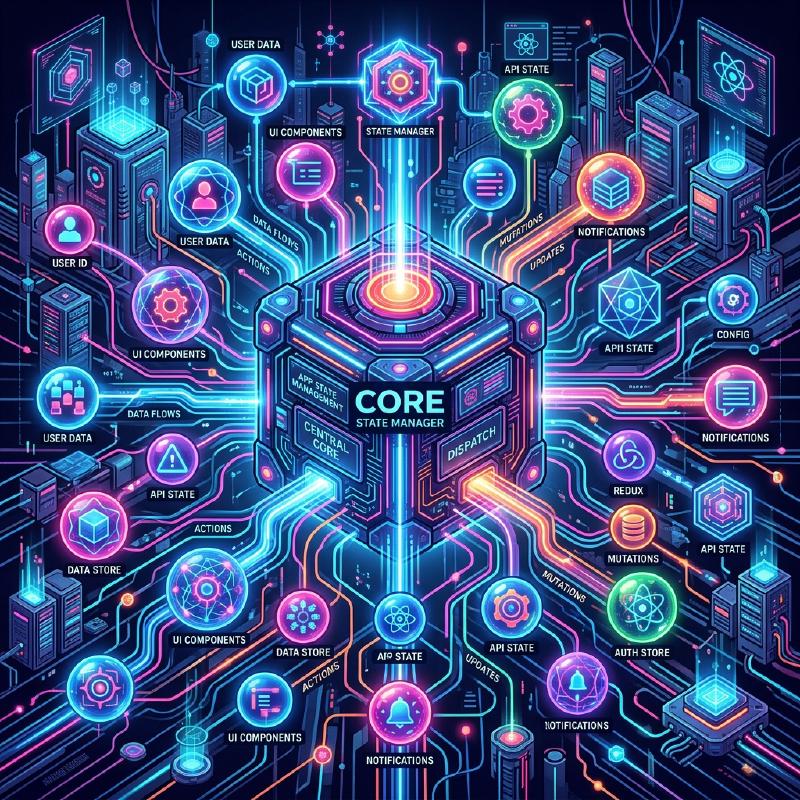
Évolution historique des bibliothèques de gestion d'état, principalement pour React, et comparaison de chaque architecture.
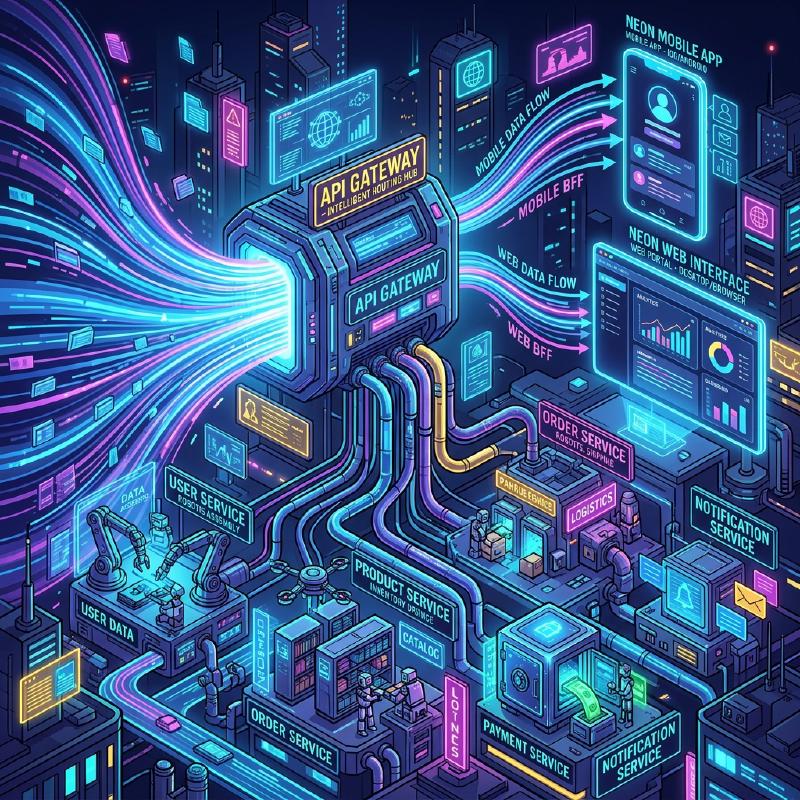
Les défis du découpage d'un monolithe et les solutions apportées par l'API Gateway et le modèle BFF (Backend for Frontend).
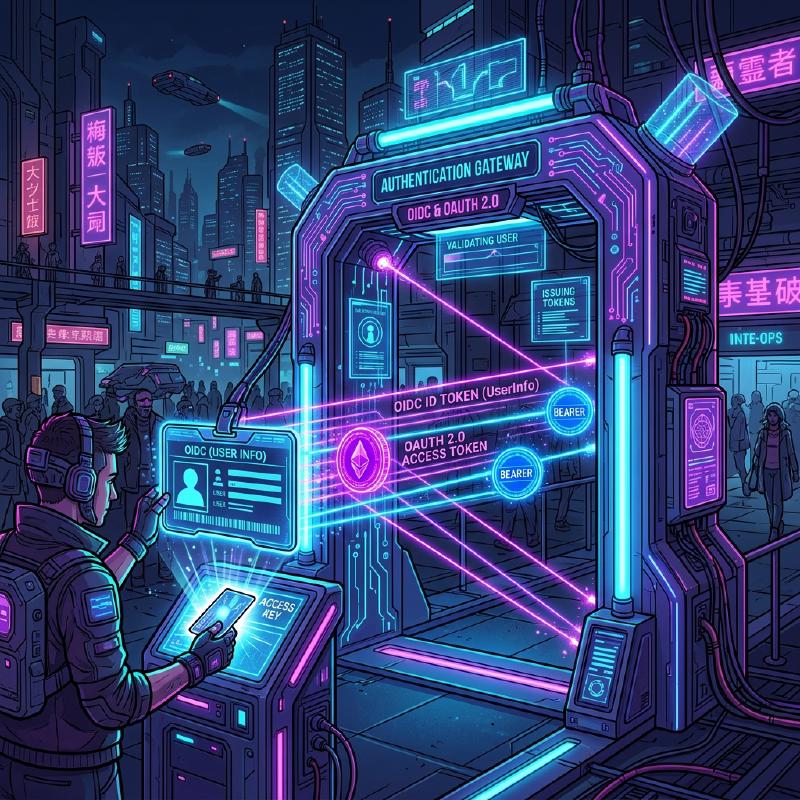
Authentification et autorisation, rôles d'OAuth 2.0 et d'OIDC, code d'autorisation avec PKCE et validation du jeton d'identité à l'aide de formules et d'exemples JavaScript et Python.
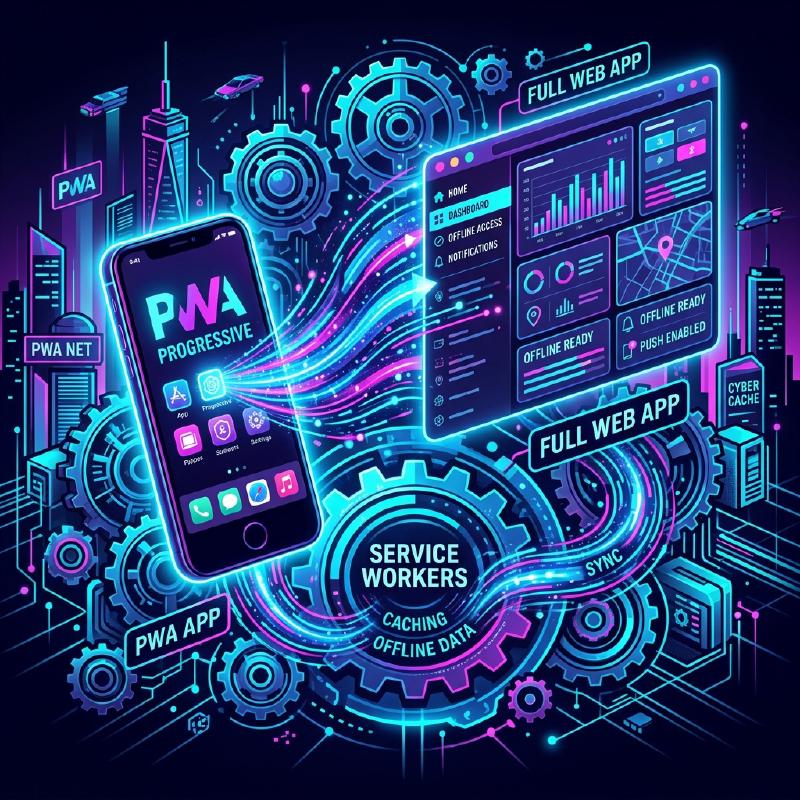
Explication complète des PWA, allant du cycle de vie du Service Worker au cache hors ligne et aux notifications push.
Explorer les principes fondamentaux de la blockchain, les algorithmes de consensus et la mise en œuvre des smart contracts.
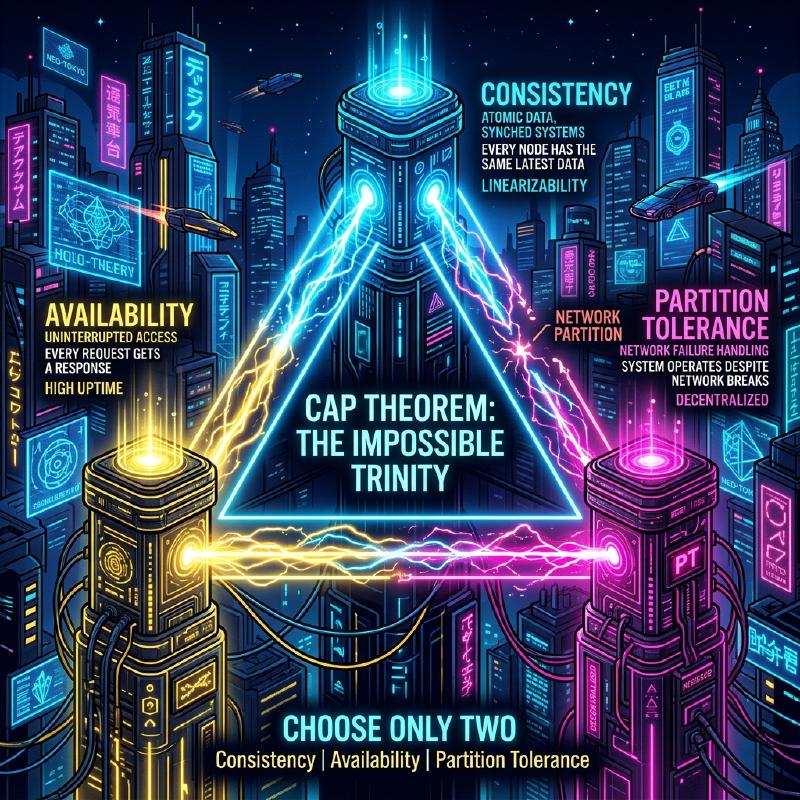
La loi absolue « Théorème CAP » dans la conception de systèmes distribués et le compromis architectural choisi par les bases de données modernes.
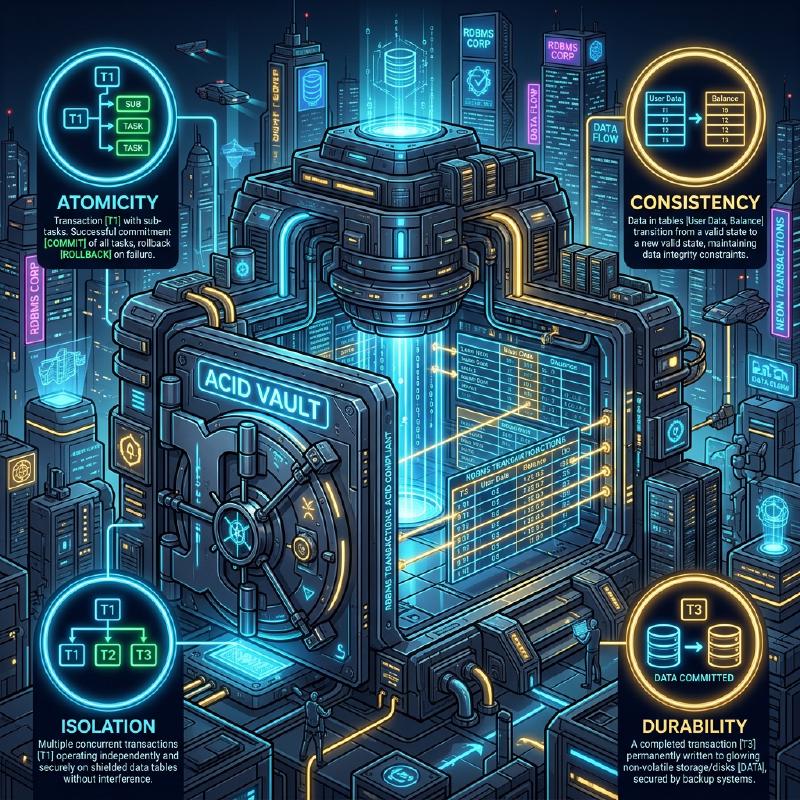
Les bases du traitement des transactions pour protéger l'intégrité de la base de données, les anomalies dues aux niveaux d'isolement et les mécanismes de verrouillage.
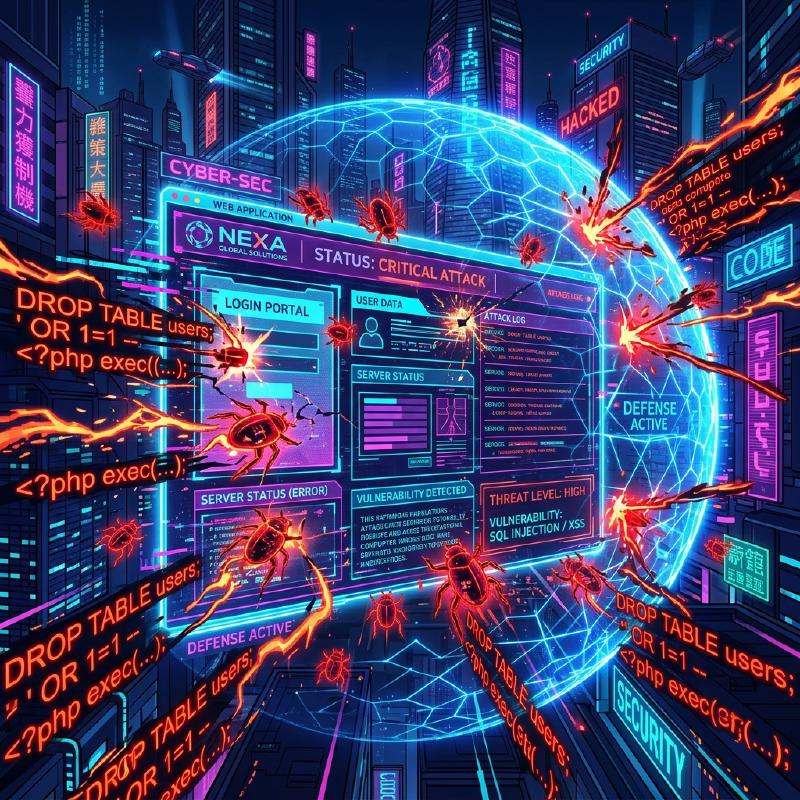
Mécanismes et méthodes de défense pour les principales vulnérabilités web telles que l'injection SQL, XSS, CSRF, etc.
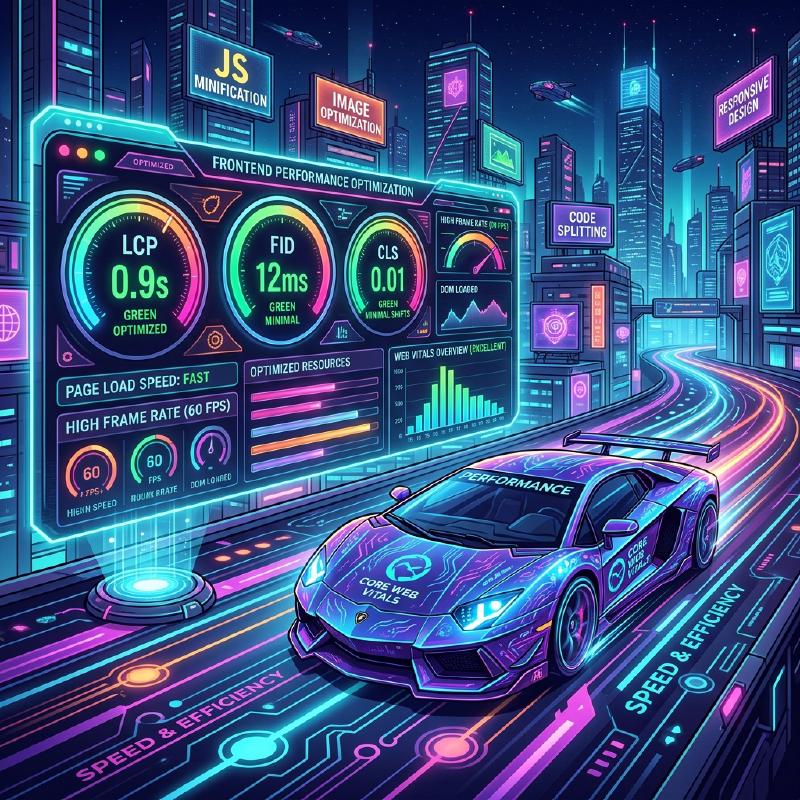
Détails de chaque indicateur des Core Web Vitals et méthodes spécifiques d'implémentation front-end pour les améliorer.