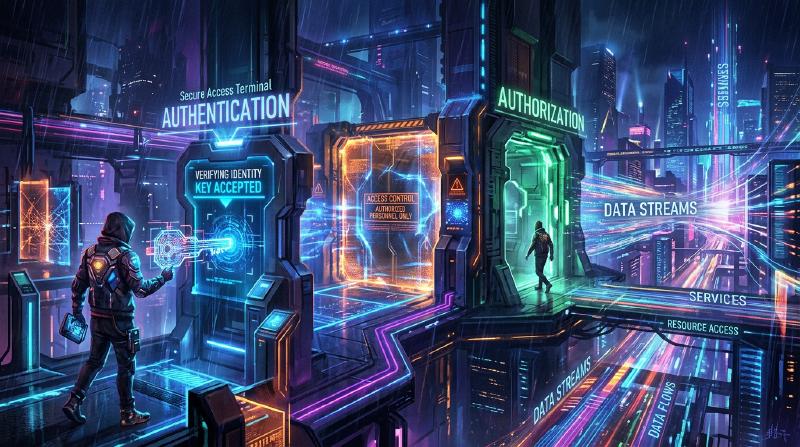
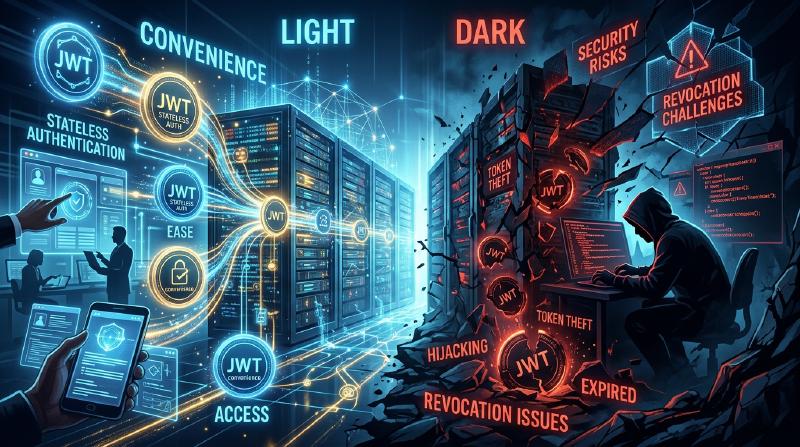
ما وراء كواليس تسجيل الدخول الحديث وآلية عمل JWT (JSON Web Token).
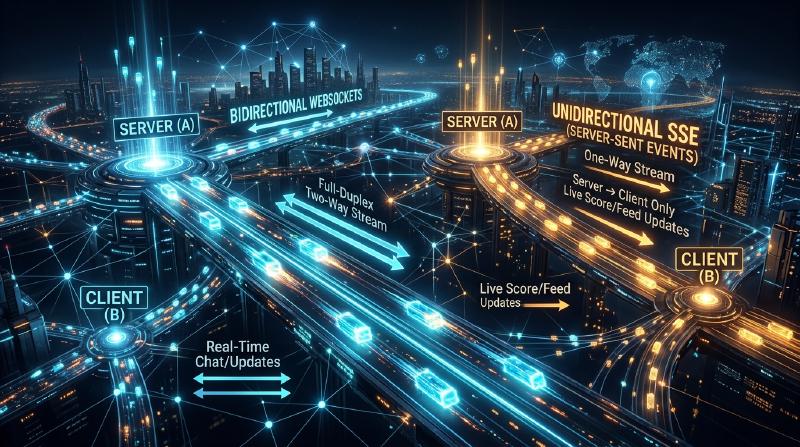
بنى معمارية للاتصال ثنائي الاتجاه والبث أحادي الاتجاه.
تمييز صيغة JWT عن النقل عبر Cookie، ومقارنة التحقق والإبطال والتخزين ورموز التحديث. التوقيع الصحيح لا يكمل المصادقة والتفويض وحده.
تجنب تكلفة تحليل JavaScript وحقق سرعات قريبة من السرعة الأصلية (Native).
نظرة وراء كواليس إمكانية إجراء مكالمات فيديو مباشرة بين المتصفحات. شرح شامل بدءاً من قيود HTTP و WebSocket، إلى تجاوز NAT (عبر STUN/TURN)، و SDP، و ICE، والاتصالات القائمة على UDP.
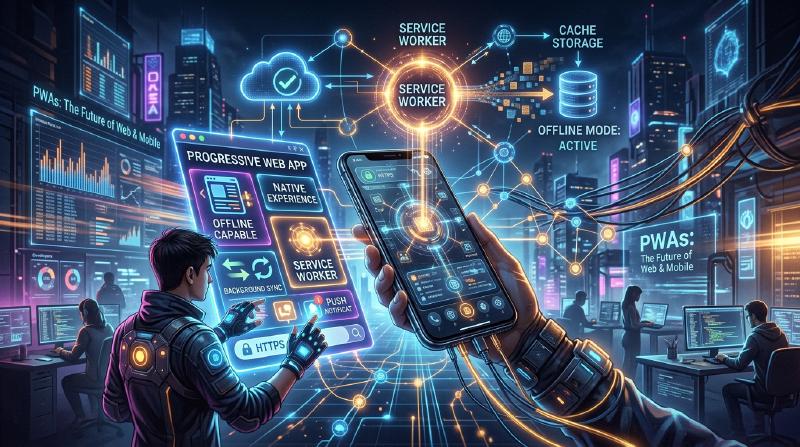
النصوص البرمجية في الخلفية التي تدعم تطبيقات الويب لتعمل حتى في وضع عدم الاتصال.
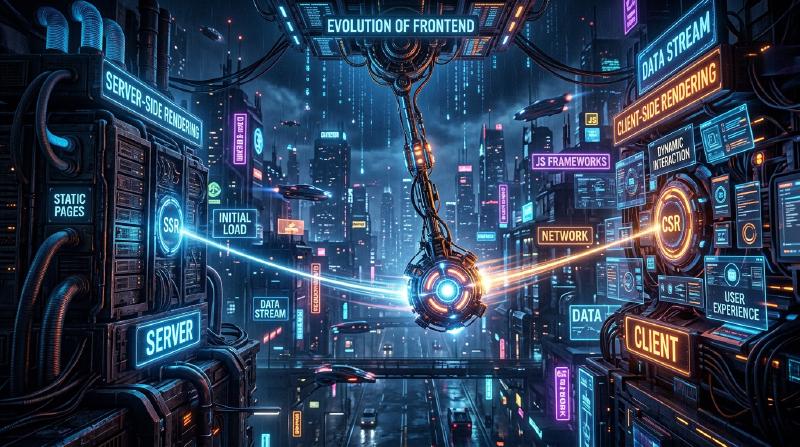
البندول بين جانب العميل وجانب الخادم.
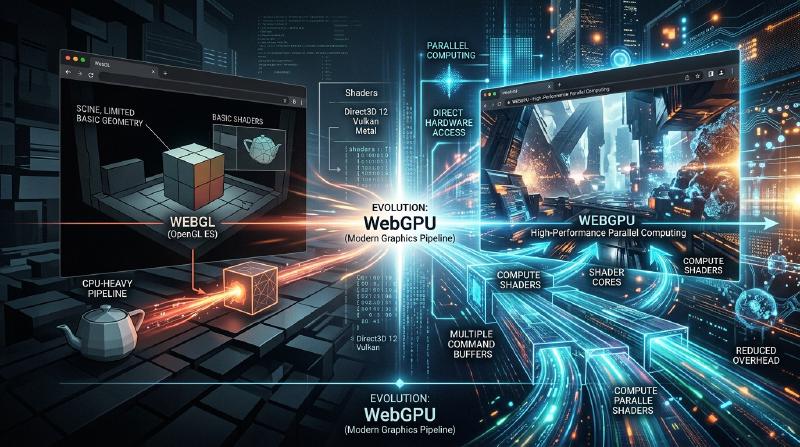
واجهة برمجة تطبيقات من الجيل التالي لإطلاق القدرات الحسابية الكاملة لوحدة معالجة الرسومات.
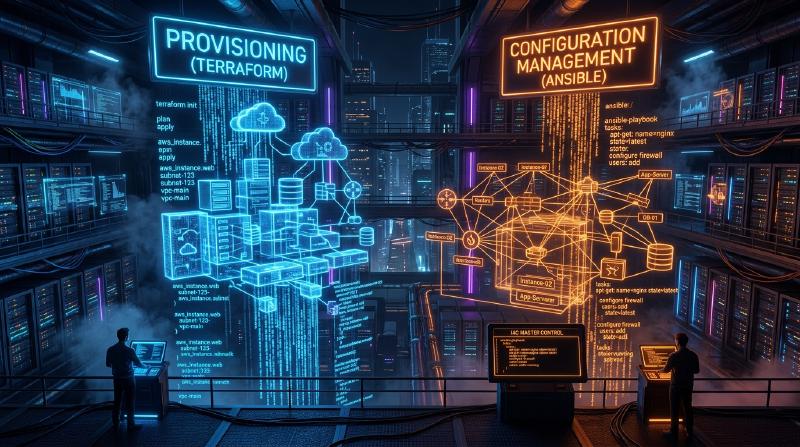
كيفية التمييز بين الإعداد (Provisioning) وإدارة التكوين (Configuration Management).
ليس معناه 'عدم وجود خوادم'، بل هو الاستعانة بمصادر خارجية لمسؤولية التشغيل. شرح شامل للتطور من IaaS إلى FaaS، والتعامل مع التشغيل البارد، والتصميم القائم على الأحداث.
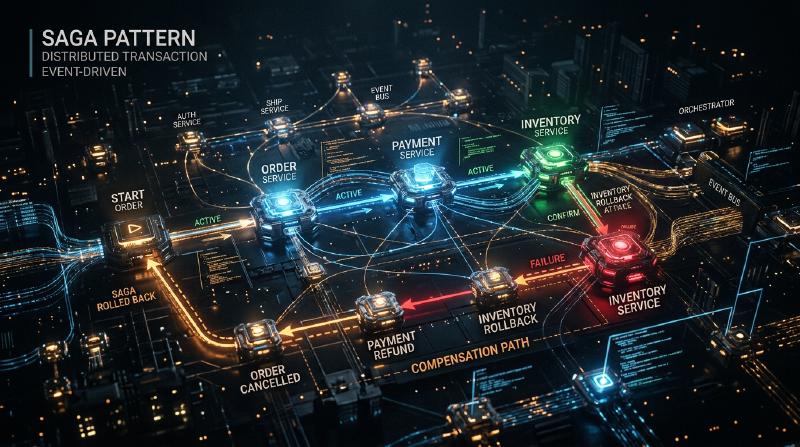
حدود الالتزام ثنائي المراحل (2PC) وقبول الاتساق النهائي (Eventual Consistency).
لماذا لم يكن Docker وحده كافيًا؟ شرح متعمق لفلسفة تصميم Kubernetes التي نشأت من Borg الخاص بـ Google، وهيكل Control Plane و Worker Node، وأهمية الـ Pod.
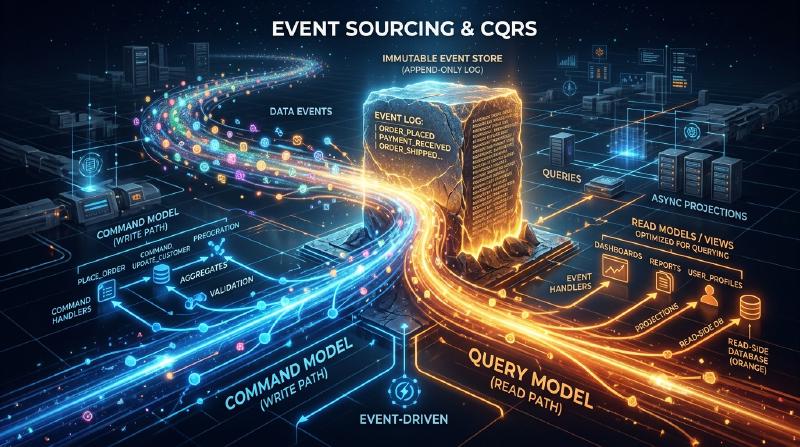
جوهر البنية التي تحفظ "الحقائق (الأحداث) التي وقعت" بدلاً من الحالة الحالية. شرح شامل من قيود CRUD إلى حتمية CQRS.
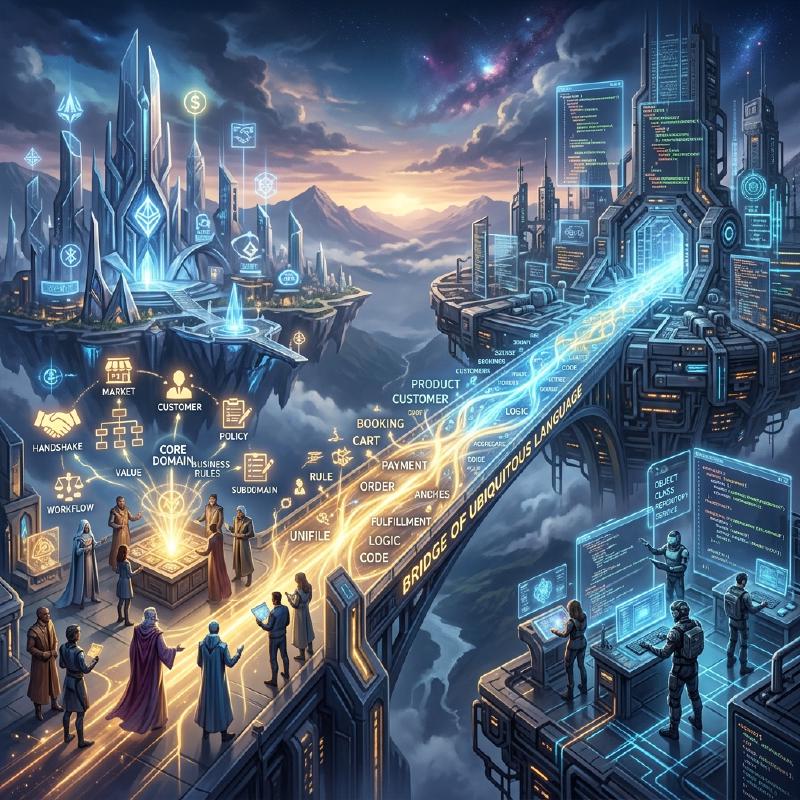
كيف تكسر حاجز اللغة بين المطورين وخبراء المجال. نهج عملي مستمد من فلسفة إريك إيفانز
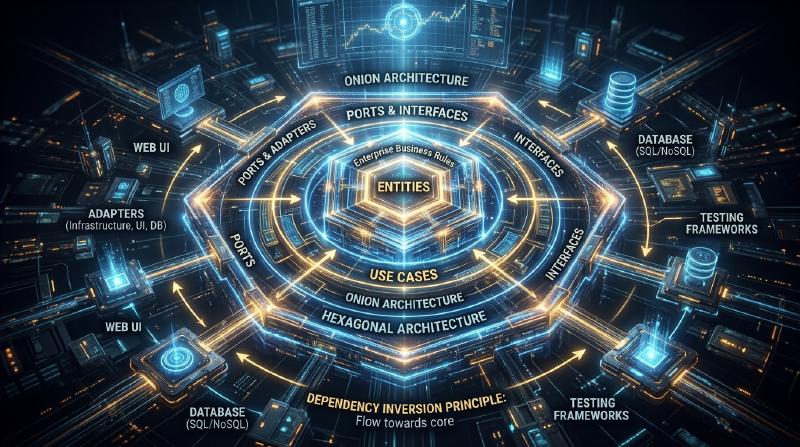
فلسفة تصميم تفصل بين إطار العمل ومنطق الأعمال.
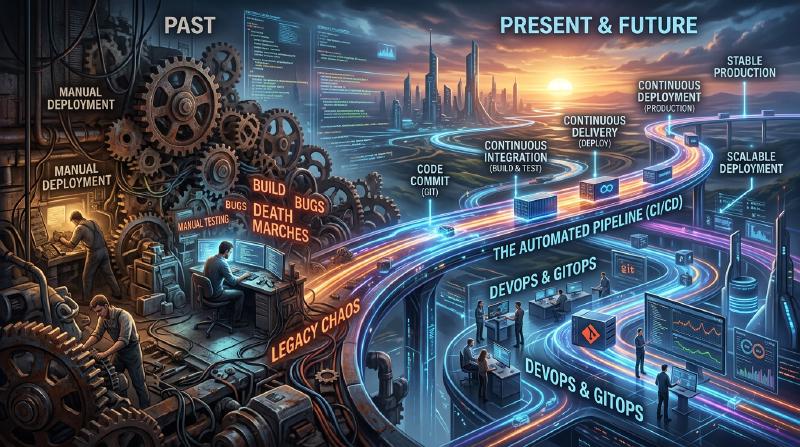
التقنيات التي تجعل إصدار البرمجيات 'مهمة مملة'. استكشاف التاريخ والممارسات من رعب النشر اليدوي إلى GitOps.
لماذا لا يجب عليك استخدام 'new'، والاقتران الفضفاض الذي تجلبه الحاويات. استكشاف مفهوم إزالة التبعيات المشفرة (hard-coded) وانعكاس التحكم بناءً على مبدأ هوليوود.
لا نكتب الاختبارات للعثور على الأخطاء، بل من أجل التصميم.
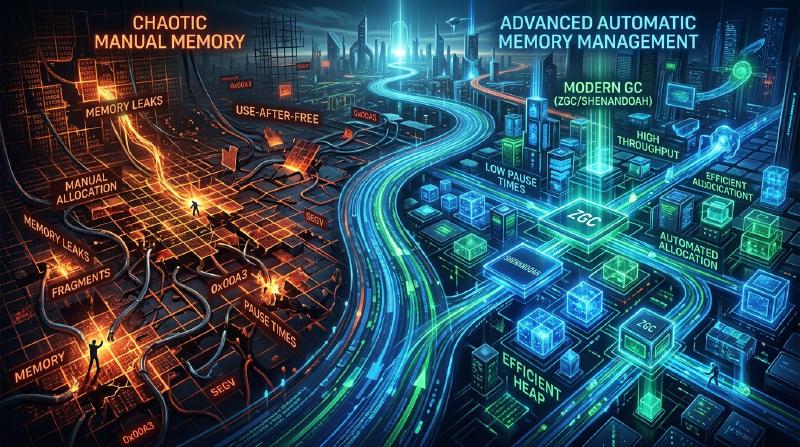
من العلامة والمسح إلى ZGC/Shenandoah الحديثة. شرح مفصل من معاناة إدارة الذاكرة اليدوية إلى أحدث التقنيات التي تحقق أوقات توقف بالمللي ثانية.
كيف يقوم المترجم بتعديلات سحرية على الكود الذي يكتبه البشر.