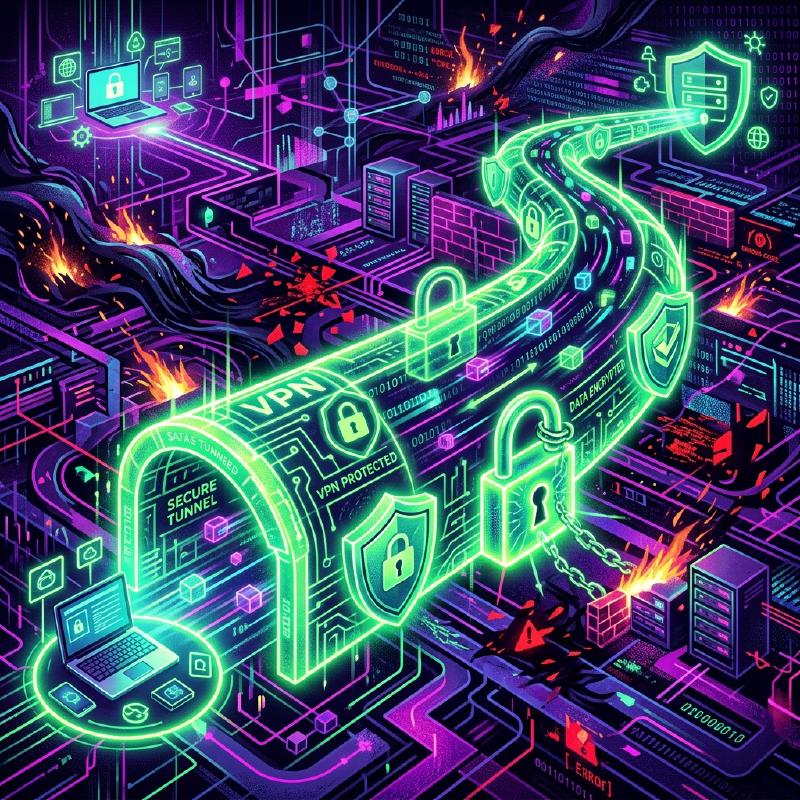
1. O Wi-Fi do café é uma praça onde “todos ouvem tudo”
A Internet que usamos normalmente é uma enorme rede pública conectando computadores em todo o mundo. Especialmente quando você usa linhas públicas como Wi-Fi gratuito em cafés e aeroportos, os dados que você envia e recebe (senhas, histórico de navegação, informações confidenciais da empresa, etc.) estão constantemente expostos ao risco de serem “interceptados (escutados)” por terceiros mal-intencionados conectados ao mesmo Wi-Fi.
Para ilustrar, a Internet é uma “enorme praça onde todos falam alto”. O mecanismo para ter uma conversa secreta com um destinatário distante (como o servidor da empresa) nesta praça, onde todos podem ouvir sua voz, garantindo que ninguém mais a ouça, é a “VPN (Virtual Private Network: Rede Privada Virtual)”.
2. As 3 magias que tornam a VPN possível
A VPN constrói literalmente uma “rede (Network) virtual (Virtual) privada (Private) sua no espaço público da Internet”. Para alcançar isso, as três principais tecnologias a seguir são usadas.
① Tunelamento (Garantindo o caminho)
Ela cria virtualmente um “túnel dedicado” dentro da praça da Internet, que é invisível do lado de fora. Ela cria um tubo lógico entre o seu computador e o servidor VPN da empresa, impedindo que os dados se percam em outras redes ou que pessoas de fora entrem no tubo sem permissão.
② Encapsulamento (Ocultando os dados)
Os dados que passam pelo túnel são enviados envolvidos em uma “cápsula (outra caixa)”. Normalmente, os dados contêm os endereços (endereços IP) do “remetente” e do “destinatário”. No encapsulamento, os dados originais são completamente envolvidos em outro pacote e o destinatário é definido como o “servidor VPN”. Com isso, mesmo que os pacotes sejam recolhidos no meio do caminho, você pode ocultar “com quem você está se comunicando em última instância”.
③ Criptografia (Protegendo o conteúdo)
Mesmo que os dados sejam encapsulados e passem por um túnel, não fará sentido se, por acaso, um buraco for feito no túnel e o conteúdo for espiado. Por isso, os dados em si são “criptografados”. A VPN usa algoritmos de criptografia fortes (como AES). Como resultado, mesmo que os dados sejam interceptados, sem a chave para descriptografá-los, eles parecerão apenas um “amontoado de letras sem sentido”.
  graph LR
    User["O seu computador"] -- "Túnel criptografado" --> VPN_Server["Servidor VPN da empresa"]
    VPN_Server -- "Comunicação normal" --> Internal_Network["Rede interna"]
    Hacker["Terceiro mal-intencionado"] -. "Incompreensível mesmo se interceptado" .-> User
3. Os 2 principais tipos de VPN
A VPN possui dois tipos principais, dependendo do propósito.
- VPN de Internet (VPN de Acesso Remoto) Isso é o que usamos ao nos conectarmos à rede da empresa de casa para o teletrabalho. Usando o software VPN instalado no computador, criamos um túnel até o roteador VPN da empresa.
- VPN Site-a-Site (VPN entre filiais) Este é um método para conectar redes de escritórios distantes de forma segura através da Internet, como uma “Sede em Tóquio” e uma “Filial em Osaka”. Pode reduzir os custos de forma avassaladora em comparação com a instalação de uma linha dedicada.
4. A evolução dos protocolos (regras de comunicação)
As regras (protocolos) para criar um túnel VPN também possuem vários tipos.
- IPsec: Um protocolo extremamente robusto que criptografa na camada de Internet (nível IP). Frequentemente usado em VPN Site-a-Site.
- OpenVPN: Um protocolo convencional moderno, desenvolvido em código aberto, com altíssima segurança e flexibilidade.
- WireGuard: O protocolo mais recente que vem ganhando atenção nos últimos anos. Caracteriza-se por ter um código-fonte muito curto e simples, e por ser rápido e seguro.
5. Resumo
A VPN é o “pilar indispensável da segurança” na sociedade moderna onde o teletrabalho é difundido. No entanto, a VPN não é onipotente. Os ataques cibernéticos que visam as “vulnerabilidades de equipamentos VPN (bugs de software)” também estão aumentando rapidamente. Não confie excessivamente no “túnel seguro” chamado VPN, é importante ter defesas em múltiplas camadas, como manter o software sempre atualizado e combinar a autenticação de dois fatores (MFA), além de senhas.