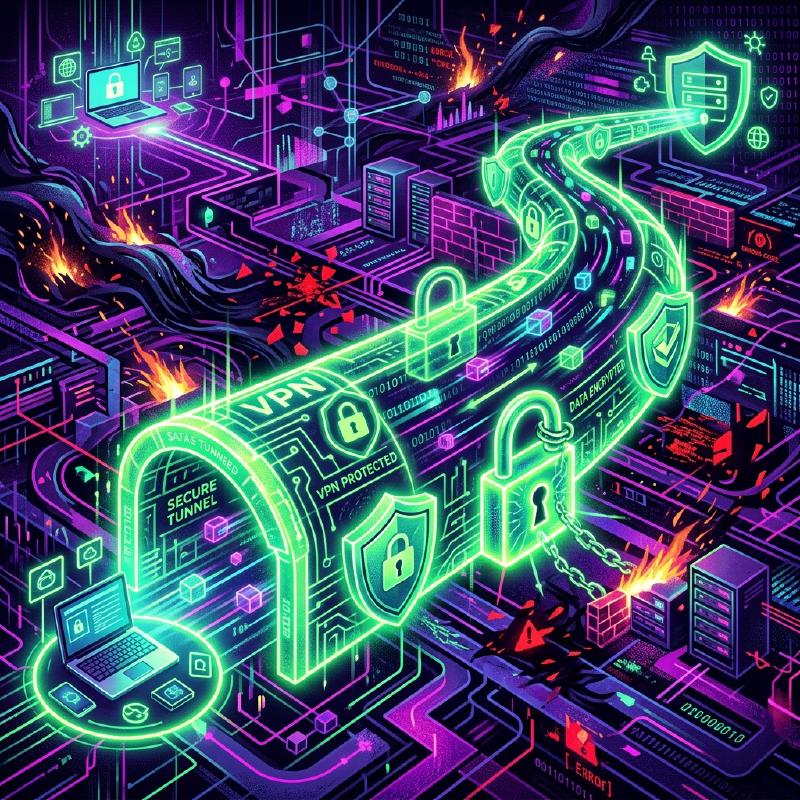
1. कैफे वाई-फाई एक पब्लिक स्क्वायर की तरह है जहाँ “सब सुन सकते हैं”
हम जिस इंटरनेट का उपयोग आम तौर पर करते हैं, वह दुनिया भर के कंप्यूटरों को जोड़ने वाला एक विशाल सार्वजनिक नेटवर्क है। विशेष रूप से कैफे या हवाई अड्डों पर मुफ्त वाई-फाई जैसे सार्वजनिक नेटवर्क का उपयोग करते समय, आपके द्वारा भेजे और प्राप्त किए जा रहे डेटा (जैसे पासवर्ड, ब्राउज़िंग इतिहास और कंपनी की गोपनीय जानकारी) पर उसी वाई-फाई से जुड़े दुर्भावनापूर्ण तीसरे पक्ष द्वारा “इंटरसेप्ट (ईव्सड्रॉपिंग)” किए जाने का खतरा हमेशा बना रहता है।
एक सादृश्य देने के लिए, इंटरनेट एक “विशाल स्क्वायर है जहाँ हर कोई ज़ोर से बात कर रहा है"। एक ऐसी प्रणाली जो आपको इस स्क्वायर में दूर के पक्ष (जैसे कंपनी सर्वर) से गुप्त रूप से बात करने की अनुमति देती है, ताकि कोई और इसे न सुन सके, “VPN (Virtual Private Network: वर्चुअल प्राइवेट नेटवर्क)” कहलाती है।
2. VPN को संभव बनाने वाले 3 मैजिक ट्रिक्स
जैसा कि नाम से पता चलता है, VPN इंटरनेट के सार्वजनिक स्थान पर “आपकी अपनी (Private) वर्चुअल (Virtual) नेटवर्क (Network)” बनाता है। इसे प्राप्त करने के लिए मुख्य रूप से तीन तकनीकों का उपयोग किया जाता है:
① टनलिंग (एक रास्ता सुरक्षित करना)
यह वर्चुअल रूप से इंटरनेट स्क्वायर के भीतर एक “प्राइवेट टनल” बनाता है जो बाहर से अदृश्य है। आपके कंप्यूटर और कंपनी के VPN सर्वर के बीच एक लॉजिकल पाइप बनाया जाता है, जिससे डेटा को अन्य नेटवर्कों में भटकने या बाहरी लोगों को पाइप में प्रवेश करने से रोका जा सकता है।
② एनकैप्सुलेशन (डेटा छिपाना)
टनल से गुजरने वाले डेटा को एक और “कैप्सूल (दूसरे बॉक्स)” में बंद करके भेजा जाता है। आमतौर पर, डेटा में “प्रेषक” और “गंतव्य” के पते (IP एड्रेस) होते हैं। एनकैप्सुलेशन में, मूल डेटा को पूरी तरह से दूसरे पैकेट में लपेटा जाता है, और गंतव्य को “VPN सर्वर” में बदल दिया जाता है। इस तरह, भले ही पैकेट को रास्ते में इंटरसेप्ट कर लिया जाए, फिर भी यह छिपा रहता है कि “आप अंततः किसके साथ संचार कर रहे हैं”।
③ एन्क्रिप्शन (कंटेंट की सुरक्षा)
भले ही आप टनल के माध्यम से डेटा को एनकैप्सुलेट करके भेजें, अगर कोई टनल में छेद कर दे और अंदर झांक ले, तो इसका कोई फायदा नहीं है। इसलिए, डेटा को ही “एन्क्रिप्ट” किया जाता है। VPN में मजबूत एन्क्रिप्शन एल्गोरिदम (जैसे AES) का उपयोग किया जाता है। इसके साथ, भले ही डेटा को इंटरसेप्ट कर लिया जाए, यह उन लोगों के लिए “अक्षरों के अर्थहीन अनुक्रम” के रूप में दिखाई देगा जिनके पास इसे डिक्रिप्ट करने की कुंजी नहीं है।
  graph LR
    User["आपका कंप्यूटर"] -->|"एन्क्रिप्टेड टनल"| VPN_Server["कंपनी का VPN सर्वर"]
    VPN_Server -->|"सामान्य संचार"| Internal_Network["इन-हाउस नेटवर्क"]
    Hacker["दुर्भावनापूर्ण तीसरा पक्ष"] -.->|"इंटरसेप्ट करने पर भी अपठनीय"| User
3. 2 मुख्य प्रकार के VPN
VPN को उनके उद्देश्य के आधार पर मुख्य रूप से दो प्रकारों में विभाजित किया जा सकता है।
- इंटरनेट VPN (रिमोट एक्सेस VPN) हम इसका उपयोग तब करते हैं जब हम घर से काम करते हुए कंपनी के नेटवर्क से जुड़ते हैं। यह आपके कंप्यूटर और कंपनी के VPN राउटर के बीच एक टनल बनाने के लिए आपके कंप्यूटर पर इंस्टॉल किए गए VPN सॉफ़्टवेयर का उपयोग करता है।
- साइट-टू-साइट VPN (लोकेशन-टू-लोकेशन VPN) यह एक ऐसी विधि है जो “टोक्यो मुख्यालय” और “ओसाका शाखा” जैसे दूर के कार्यालयों के नेटवर्क को इंटरनेट के माध्यम से सुरक्षित रूप से जोड़ती है। यह समर्पित लाइनों को स्थापित करने की तुलना में लागत को काफी कम कर सकता है।
4. प्रोटोकॉल (संचार नियम) का विकास
VPN टनल बनाने के नियमों (प्रोटोकॉल) के भी कई प्रकार हैं।
- IPsec: एक अत्यधिक सुरक्षित प्रोटोकॉल जो इंटरनेट लेयर (IP लेवल) पर एन्क्रिप्ट करता है। इसका उपयोग अक्सर साइट-टू-साइट VPN में किया जाता है।
- OpenVPN: ओपन सोर्स के रूप में विकसित, यह अत्यधिक उच्च सुरक्षा और लचीलेपन वाला एक आधुनिक मुख्यधारा का प्रोटोकॉल है।
- WireGuard: हाल के वर्षों में ध्यान आकर्षित करने वाला एक नवीनतम प्रोटोकॉल। इसका सोर्स कोड बहुत छोटा और सरल है, और इसकी विशेषता तेज़ और सुरक्षित होना है।
5. निष्कर्ष
रिमोट वर्क के युग में, VPN “एक आवश्यक सुरक्षा आधारशिला” है। हालाँकि, VPN सर्वशक्तिमान नहीं है। “VPN डिवाइस की कमजोरियों (सॉफ़्टवेयर बग)” को लक्षित करने वाले साइबर हमलों में भी तेज़ी से वृद्धि हो रही है। VPN की “सुरक्षित टनल” पर अति-विश्वास न करना महत्वपूर्ण है, बल्कि बहु-स्तरीय सुरक्षा (मल्टी-लेयर डिफेंस) को लागू करना है, जैसे कि सॉफ़्टवेयर को हमेशा अपडेट रखना और केवल पासवर्ड के बजाय टू-फैक्टर ऑथेंटिकेशन (MFA) को संयोजित करना।