PoW, PoS et résolution du problème des généraux byzantins (PBFT).
Comment les deux principales vulnérabilités des applications Web sont-elles exploitées ?
La fin de la 'défense périmétrique' par VPN et du réseau 'ne faire confiance à personne'. Découverte de l'essence du Zero Trust et de BeyondCorp.
Explorer GraphQL en tant que langage de requête résolvant le sur-échantillonnage et le sous-échantillonnage, et découvrir la véritable valeur de l'architecture originelle de REST
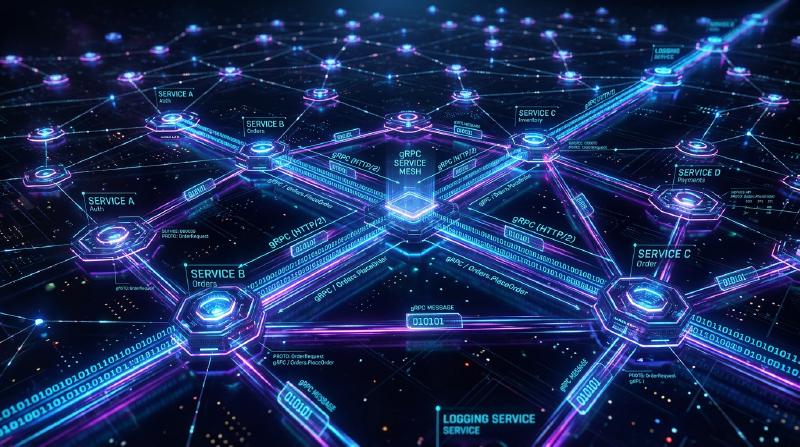
Un RPC binaire plus rapide et plus robuste que JSON/REST. Une explication complète du développement basé sur les schémas, de l'efficacité de la sérialisation des Protocol Buffers, du streaming HTTP/2, et de la répartition de charge avec Envoy.
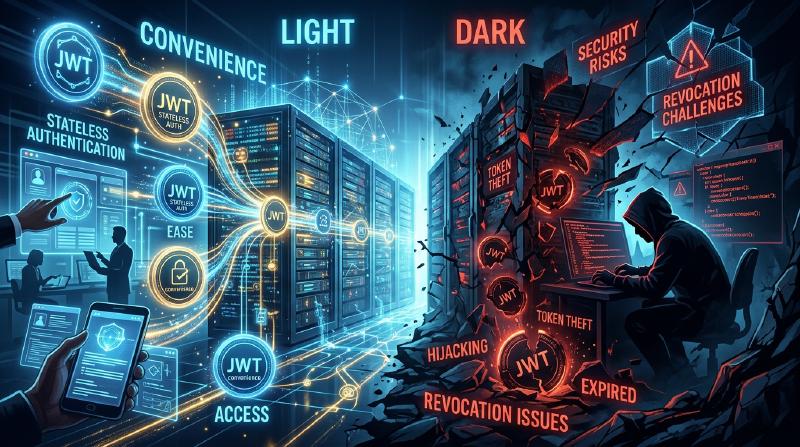
Les coulisses des systèmes de connexion modernes et le fonctionnement des JWT (JSON Web Token).
Pourquoi certains estiment que JWT ne devrait pas être utilisé pour la gestion des sessions.
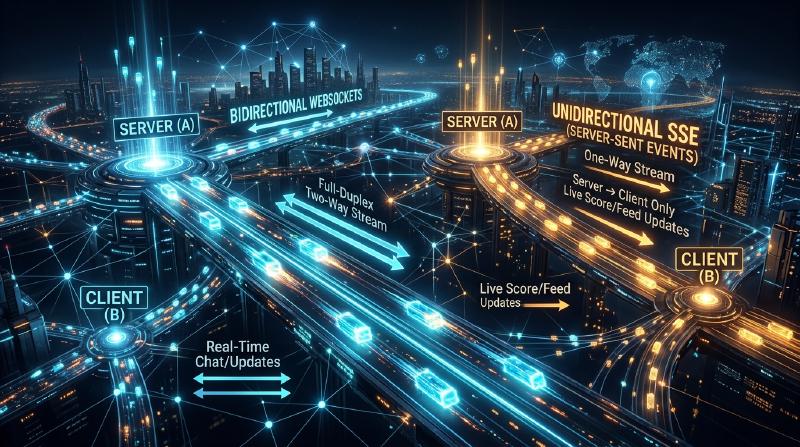
Architectures pour la communication bidirectionnelle et le streaming unidirectionnel.
Les coulisses des appels vidéo directs entre navigateurs. Une explication détaillée depuis les limites de HTTP et WebSocket, le franchissement de NAT (STUN/TURN), SDP, ICE, jusqu'aux communications basées sur UDP.
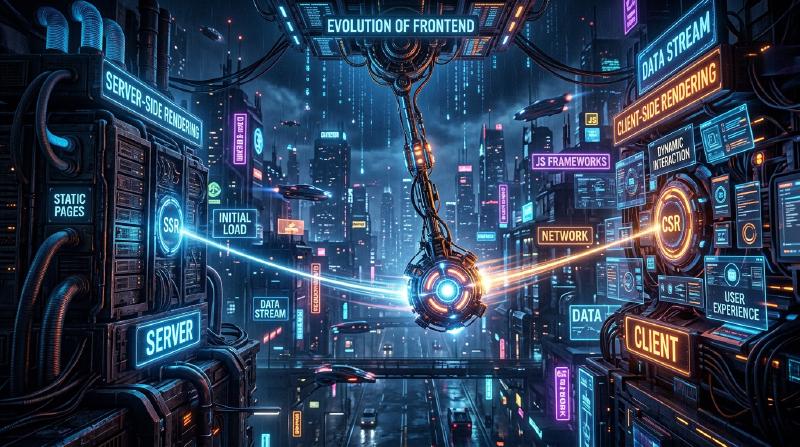
Le pendule entre côté client et côté serveur.
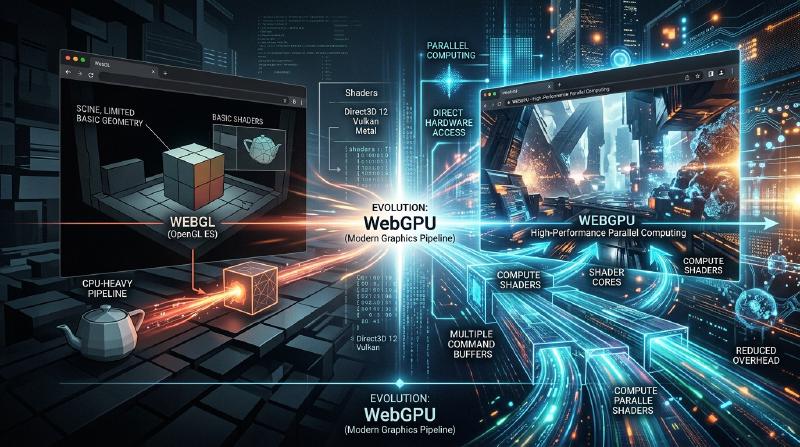
L'API nouvelle génération pour exploiter pleinement la puissance de calcul des GPU.
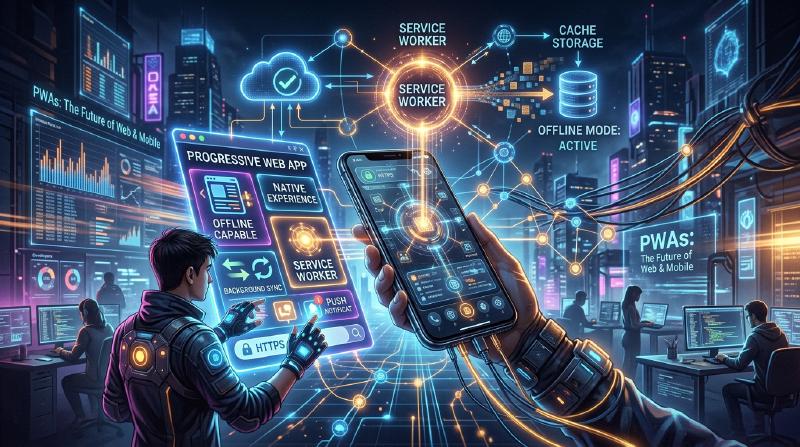
Le script en arrière-plan qui permet aux applications web de fonctionner même hors ligne.
Éviter le coût d'analyse de JavaScript et atteindre une vitesse proche du natif.
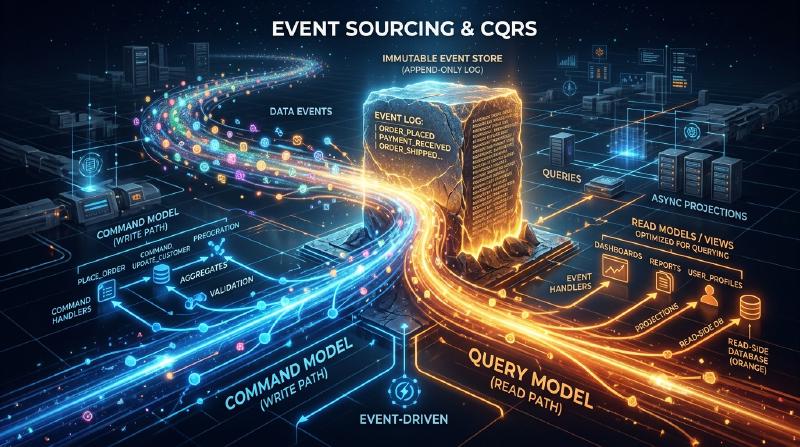
L'essence d'une architecture qui stocke les « faits qui se sont produits (événements) » plutôt que l'état actuel. Une explication approfondie allant des limites du CRUD à la nécessité du CQRS.
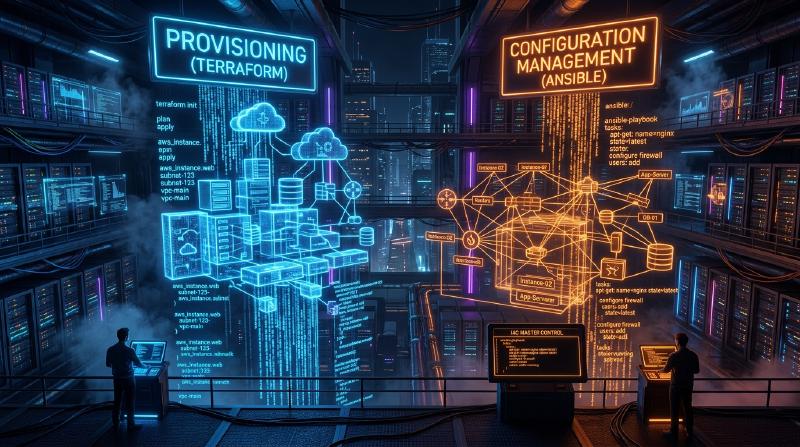
Comment choisir entre le provisionnement (construction) et la gestion de configuration (paramétrage).
Ce n'est pas qu'il n'y a pas de serveurs, mais une externalisation de la responsabilité opérationnelle. De l'IaaS au FaaS, la lutte contre les démarrages à froid et la conception pilotée par les événements expliqués en détail.
Pourquoi Docker seul n'était-il pas suffisant ? Nous expliquons en profondeur la philosophie de conception de Kubernetes, issue de Google Borg, la structure du Control Plane et du Worker Node, ainsi que l'importance des Pods.
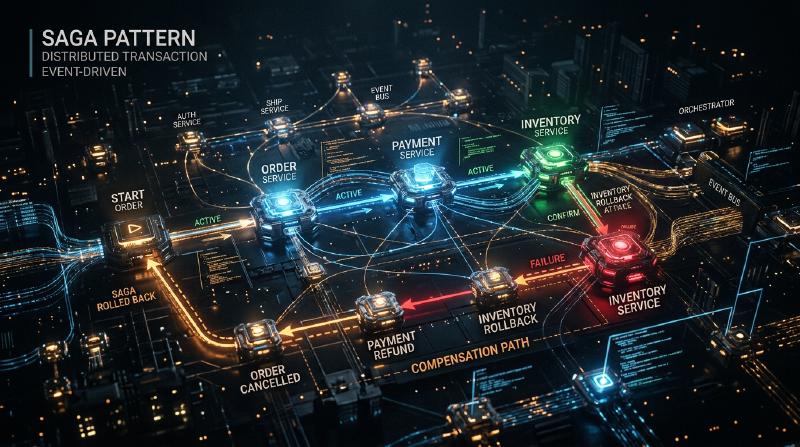
Les limites de 2PC (validation en deux phases) et l'acceptation de la cohérence éventuelle.
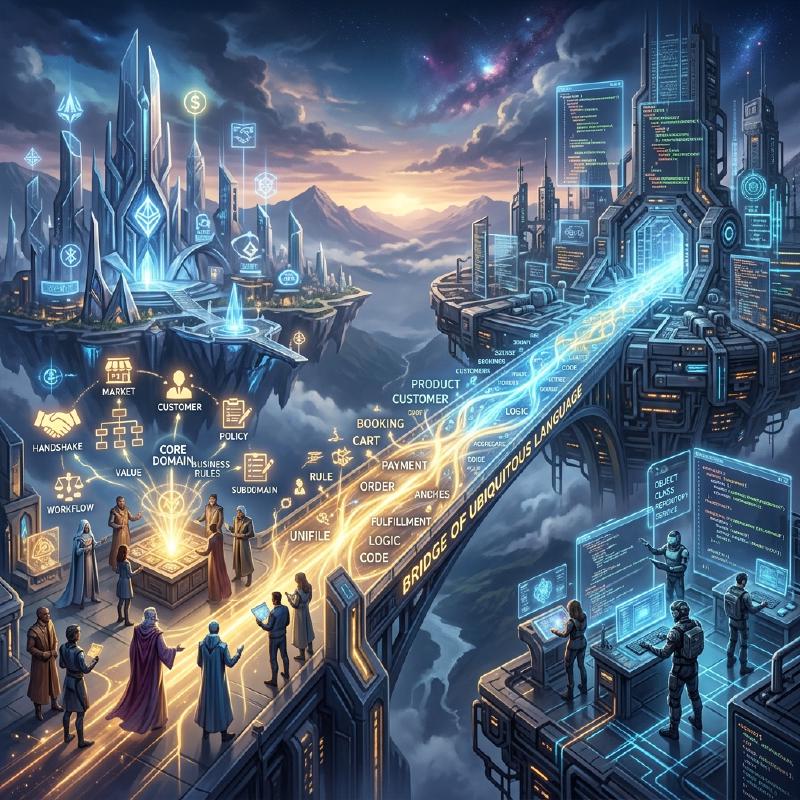
Comment briser la barrière de la langue entre les développeurs et les experts du domaine. Une approche pratique tirée de la philosophie d'Eric Evans
Pourquoi il ne faut pas utiliser 'new' et le couplage lâche apporté par les conteneurs. Exploration de l'élimination des dépendances codées en dur et du concept de l'IoC basé sur le principe d'Hollywood.