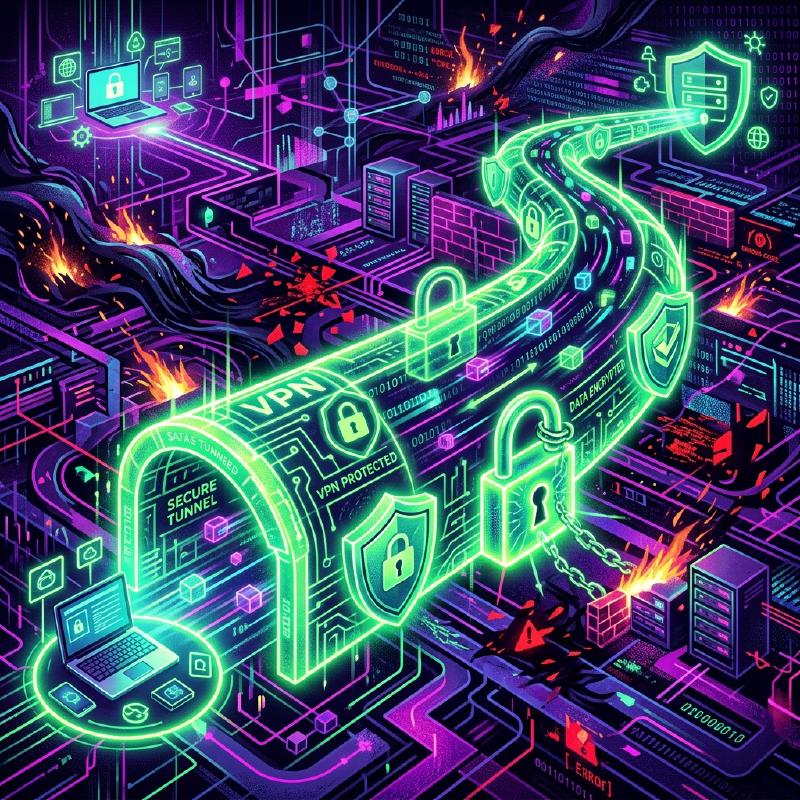
1. El Wi-Fi de un café es una plaza donde “todos pueden escuchar”
El Internet que usamos habitualmente es una enorme red pública que conecta computadoras de todo el mundo. Especialmente cuando usas redes públicas, como el Wi-Fi gratuito en cafés y aeropuertos, los datos que envías y recibes (contraseñas, historial de navegación, información confidencial de la empresa, etc.) están constantemente expuestos al riesgo de ser “interceptados” (espiados) por terceros malintencionados conectados al mismo Wi-Fi.
A modo de ejemplo, Internet es una “gran plaza donde se habla a gritos”. En esta plaza donde cualquiera puede oír tu voz, el mecanismo para tener una conversación secreta con alguien lejano (como el servidor de una empresa) sin que absolutamente nadie más la escuche, es la “VPN (Virtual Private Network: Red Privada Virtual)”.
2. Las 3 magias que hacen posible una VPN
Una VPN, como su nombre indica, construye “una red (Network) privada (Private) y virtual (Virtual) de uso exclusivo en un espacio público como Internet”. Para lograr esto, se utilizan principalmente las siguientes tres tecnologías.
① Tunelización (Asegurando la ruta)
Crea virtualmente un “túnel dedicado” dentro de la plaza de Internet, invisible desde el exterior. Se crea una tubería lógica entre tu computadora y el servidor VPN de la empresa, evitando que los datos se desvíen a otras redes o que intrusos entren sin permiso en la tubería.
② Encapsulación (Ocultando los datos)
Los datos que pasan a través del túnel se envían envueltos en una “cápsula (otra caja)”. Normalmente, los datos contienen la dirección (dirección IP) del “remitente” y del “destinatario”. En la encapsulación, los datos originales se envuelven completamente en otro paquete, y el destino se establece como el “servidor VPN”. De esta forma, si el paquete es interceptado en el camino, se oculta “con quién te estás comunicando finalmente”.
③ Cifrado (Protegiendo el contenido)
Incluso si se encapsula y se pasa por el túnel, no sirve de nada si alguien hace un agujero en el túnel y mira el contenido. Por lo tanto, los datos en sí se “cifran”. En las VPN se utilizan algoritmos de cifrado potentes (como AES). Gracias a esto, aunque los datos sean interceptados, solo parecerán una “cadena de caracteres sin sentido” a menos que se tenga la clave para descifrarlos.
  graph LR
    User["Tu computadora"] -->|"Túnel cifrado"| VPN_Server["Servidor VPN de la empresa"]
    VPN_Server -->|"Comunicación normal"| Internal_Network["Red interna"]
    Hacker["Tercero malintencionado"] -.->|"Indescifrable aunque se intercepte"| User
3. Los 2 tipos principales de VPN
Hay dos tipos principales de VPN dependiendo del propósito.
- VPN de Internet (VPN de acceso remoto) Esta es la que usamos cuando nos conectamos desde casa a la red de la empresa para hacer teletrabajo. Se crea un túnel entre tu computadora y el enrutador VPN de la empresa mediante un software VPN instalado en la computadora.
- VPN de sitio a sitio (Site-to-Site VPN) Es un método para conectar redes de oficinas distantes, como la “Sede central en Tokio” y la “Sucursal en Osaka”, de forma segura a través de Internet. Permite reducir los costos enormemente en comparación con instalar una línea dedicada.
4. Evolución de los protocolos (Reglas de comunicación)
También hay varios tipos de reglas (protocolos) para crear túneles VPN.
- IPsec: Un protocolo muy robusto que cifra en la capa de Internet (nivel IP). Se usa a menudo en VPN de sitio a sitio.
- OpenVPN: Un protocolo moderno, desarrollado en código abierto, que tiene una seguridad y flexibilidad muy altas.
- WireGuard: El último protocolo que ha ganado atención en los últimos años. Se caracteriza por tener un código fuente muy corto y simple, siendo rápido y seguro.
5. Resumen
La VPN es un “pilar de seguridad indispensable” en la sociedad moderna donde el teletrabajo se ha generalizado. Sin embargo, las VPN no son omnipotentes. Los ciberataques dirigidos a “vulnerabilidades en equipos VPN (errores de software)” también están aumentando rápidamente. Es importante no confiar ciegamente en la VPN como un “túnel seguro”, sino mantener siempre el software actualizado y aplicar defensas multicapa, como combinar contraseñas con autenticación de dos factores (MFA).