1. شبكة Wi-Fi في المقهى هي ساحة عامة “مسموعة للجميع”
الإنترنت الذي نستخدمه عادة هو شبكة عامة ضخمة تتصل بها أجهزة الكمبيوتر حول العالم. وعلى وجه الخصوص، عندما تستخدم الخطوط العامة مثل شبكات Wi-Fi المجانية في المقاهي أو المطارات، فإن البيانات التي ترسلها وتستقبلها (مثل كلمات المرور، سجل التصفح، والمعلومات السرية للشركة) تكون دائماً عرضة لخطر “الاعتراض (التنصت)” من قبل أطراف ثالثة خبيثة متصلة بنفس شبكة Wi-Fi.
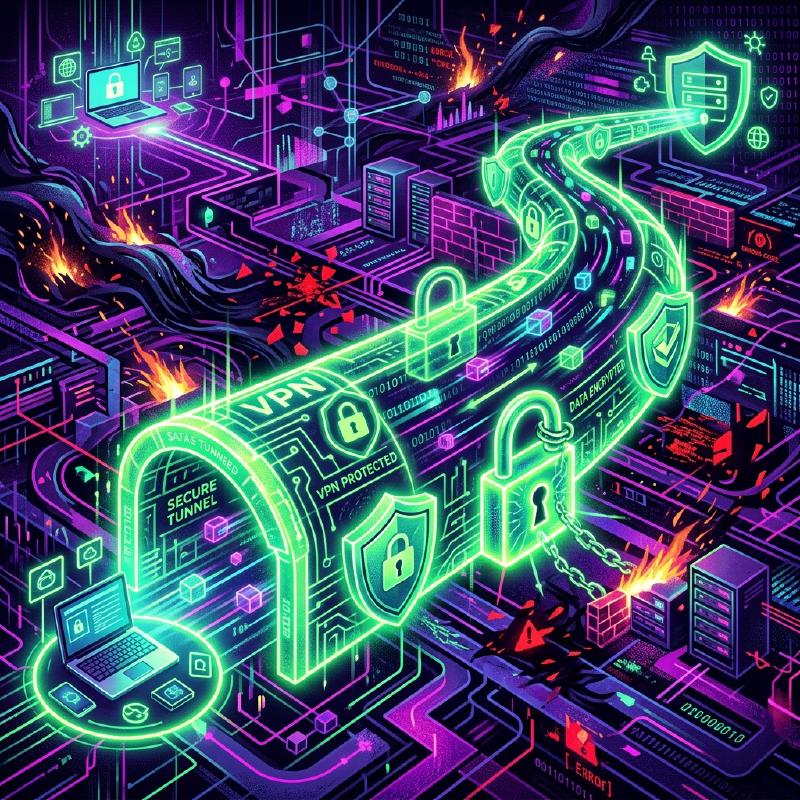
على سبيل المثال، الإنترنت هو “ساحة ضخمة يتحدث فيها الناس بصوت عالٍ”. في هذه الساحة التي يمكن للجميع سماعك فيها، الآلية التي تسمح لك بإجراء محادثات سرية مع شخص بعيد (مثل خادم الشركة) دون أن يسمعك أحد على الإطلاق هي “VPN (الشبكة الخاصة الافتراضية)”.
2. ثلاث تعاويذ سحرية تحقق الـ VPN
يقوم الـ VPN حرفياً بإنشاء “شبكة (Network) خاصة (Private) وافتراضية (Virtual) مخصصة لك في الأماكن العامة مثل الإنترنت”. لتحقيق ذلك، يتم استخدام التقنيات الثلاث الرئيسية التالية بشكل أساسي.
① الأنفاق (تأمين المسار)
نقوم بإنشاء “نفق مخصص” افتراضياً داخل ساحة الإنترنت، بحيث لا يمكن رؤيته من الخارج. يقوم بإنشاء أنبوب منطقي بين جهاز الكمبيوتر الخاص بك وخادم VPN الخاص بالشركة، مما يمنع البيانات من الضياع في شبكات أخرى ويمنع الغرباء من الدخول إلى الأنبوب دون إذن.
② التغليف (إخفاء البيانات)
يتم تغليف البيانات التي تمر عبر النفق في “كبسولة (صندوق آخر)” وإرسالها. عادةً، تحتوي البيانات على عناوين (عناوين IP) “المرسل” و “المتلقي”. في التغليف، يتم تغليف البيانات الأصلية بالكامل في حزمة أخرى، ويتم تعيين الوجهة لتكون “خادم VPN”. بفضل هذا، حتى لو تم التقاط الحزمة في الطريق، يمكن إخفاء “مع من تتواصل في النهاية”.
③ التشفير (حماية المحتوى)
حتى لو تم التغليف والمرور عبر النفق، فلا فائدة من ذلك إذا تم إحداث ثقب في النفق والنظر إلى المحتويات. لذلك، يتم “تشفير” البيانات نفسها. يتم استخدام خوارزميات تشفير قوية (مثل AES) في شبكات VPN. نتيجة لذلك، حتى لو تم التنصت على البيانات، فإنها ستبدو كـ “سلسلة من الحروف غير المفهومة” ما لم تكن تمتلك مفتاح فك التشفير.
  graph LR
    User["جهاز الكمبيوتر الخاص بك"] -- "نفق مشفر" --> VPN_Server["خادم VPN الخاص بالشركة"]
    VPN_Server -- "اتصال عادي" --> Internal_Network["الشبكة الداخلية"]
    Hacker["طرف ثالث خبيث"] -. "غير قابل للفك حتى لو تم اعتراضه" .-> User
3. نوعان رئيسيان لشبكات VPN
هناك نوعان رئيسيان من شبكات VPN بناءً على الغرض منها.
- VPN الإنترنت (VPN للوصول عن بُعد) هذا ما نستخدمه عندما نتصل بشبكة الشركة من المنزل للعمل عن بُعد. نستخدم برنامج VPN المثبت على جهاز الكمبيوتر لإنشاء نفق إلى راوتر VPN الخاص بالشركة.
- VPN بين المواقع (Site-to-Site VPN) هذه طريقة لربط شبكات المكاتب البعيدة بشكل آمن، مثل “المكتب الرئيسي في طوكيو” و “الفرع في أوساكا”، عبر الإنترنت. يمكن لهذه الطريقة تقليل التكاليف بشكل كبير مقارنة بمد خط مخصص.
4. تطور البروتوكولات (قواعد الاتصال)
هناك أيضاً عدة أنواع من القواعد (البروتوكولات) لإنشاء أنفاق VPN.
- IPsec: بروتوكول قوي جداً يقوم بالتشفير في طبقة الإنترنت (مستوى IP). يستخدم غالباً في VPN بين المواقع.
- OpenVPN: بروتوكول سائد حديث تم تطويره كمصدر مفتوح، ويتميز بأمان ومرونة عاليين جداً.
- WireGuard: أحدث بروتوكول جذب الانتباه في السنوات الأخيرة. يتميز بشفرة مصدرية قصيرة وبسيطة للغاية، بالإضافة إلى كونه سريعاً وآمناً.
5. الخلاصة
شبكات VPN هي “أساسيات الأمان التي لا غنى عنها” في المجتمع الحديث حيث أصبح العمل عن بُعد منتشراً. ومع ذلك، فإن شبكات VPN ليست مثالية. كما أن الهجمات الإلكترونية التي تستهدف “نقاط الضعف في أجهزة VPN (أخطاء البرامج)” تتزايد بشكل كبير. من المهم عدم الثقة المفرطة في “النفق الآمن” المسمى VPN، والقيام بدفاع متعدد الطبقات مثل الحفاظ على تحديث البرامج دائماً والجمع بين المصادقة الثنائية (MFA) بالإضافة إلى كلمات المرور.